La troisième conférence d’Ethics and Compliance Switzerland (ECS), qui s’est tenue les 21 et 22 octobre à Zurich, a moins porté sur les nouvelles règles que sur la manière dont celles-ci commencent à être mises en pratique au sein d’une organisation. En bref : deux jours, 117 professionnels de la conformité, un fil conducteur.
La conformité n’intervient pas là où se trouvent la plupart des règles, mais là où les fonctions s’articulent entre elles. Pour les assureurs et les courtiers, cela constitue un levier réglementaire qui ne nécessite aucun budget supplémentaire.
Une salle dédiée à la pratique
Café de bienvenue dans le foyer. Des badges portant les noms de grands groupes, de cabinets d’avocats, d’hôpitaux, d’établissements d’enseignement supérieur et du Parquet fédéral. Ceux qui ont pris place dans la salle au cours de ces deux journées ne connaissaient pas la conformité par les livres, mais à travers des enquêtes, des chaînes d’approvisionnement et des salles de réunion où l’ambiance devenait tendue. La diversité des participants faisait tout l’intérêt de l’événement. Un professeur de droit pénal côtoyait un chirurgien cardiaque. Une stratège forte de près de deux décennies d’expérience dans la diplomatie était assise à côté du directeur juridique d’une plateforme dédiée aux lanceurs d’alerte.
Les responsables de la conformité de Sika, Hilti, Georg Fischer, Landis+Gyr et Maersk, aux côtés d’une lanceuse d’alerte qui a expliqué ce que cela coûte lorsqu’un canal de signalement ne fonctionne pas. La conformité vue de l’intérieur, pour la pratique, sans fioritures. L’intelligence artificielle avait sa place, et même doublement le premier après-midi : deux conférences sur l’IA se déroulaient en parallèle. L’IA jouait son rôle au sein de l’orchestre. Mais la partition s’intitulait : « Vivre la conformité au sein de l’organisation ». C’est précisément ce qui fait la valeur de cette conférence pour les décideurs.
Davantage de règles ne constituent pas un bouclier
Mark Pieth a ouvert la séance par une question qui a immédiatement captivé l’auditoire : une réglementation accrue permet-elle de réduire la criminalité économique ? Sa réponse est sobre : « L’effet dissuasif résulte de l’application de la loi et de la probabilité d’être découvert, et non d’une réglementation sur le papier. »
En 35 ans, les cinq principes fondamentaux du GAFI de 1990 ont donné naissance à un ensemble de règles que Mark Pieth qualifie de « monstre réglementaire ». Le blanchiment d’argent persiste néanmoins. Officiellement, c’est l’approche fondée sur les risques qui prévaut ; dans les faits, c’est l’approche fondée sur les règles, car seules les infractions mesurables à l’aune d’une règle font l’objet de sanctions. Et ce même secteur qui se plaint de la surréglementation exige des règles précises devant les tribunaux. Un paradoxe que tout responsable de la conformité connaît bien.
Pour la Suisse, le lien établi par Mark Pieth avec le droit pénal est déterminant. L’article 102, alinéa 2, du Code pénal suisse (CP) rend une entreprise passible de sanctions pénales si elle n’a pas pris toutes les mesures organisationnelles nécessaires et raisonnables pour prévenir la corruption, le blanchiment d’argent ou le financement du terrorisme. C’est par le biais de cette lacune organisationnelle que les normes de conformité s’intègrent directement dans la pratique judiciaire. En matière de corruption, cela se produit même sans intervention d’une autorité de surveillance, par le biais de lignes directrices internationales relevant du « soft law ».
Pour les assureurs et les courtiers, cela signifie que le programme de conformité n’est pas un simple document réglementaire interne. En cas de problème, il constitue un élément de preuve. Un manuel rangé sur une étagère n’apporte pas grand-chose. Un programme mis en œuvre au quotidien, en revanche, a une grande valeur probante. Ceux qui en disposent sans l’appliquer se contentent d’une « conformité de façade » réduite à un simple numéro de dossier. L’efficacité découle de la mise en œuvre, et non de la quantité de règles.
L’intégrité a besoin d’un socle solide
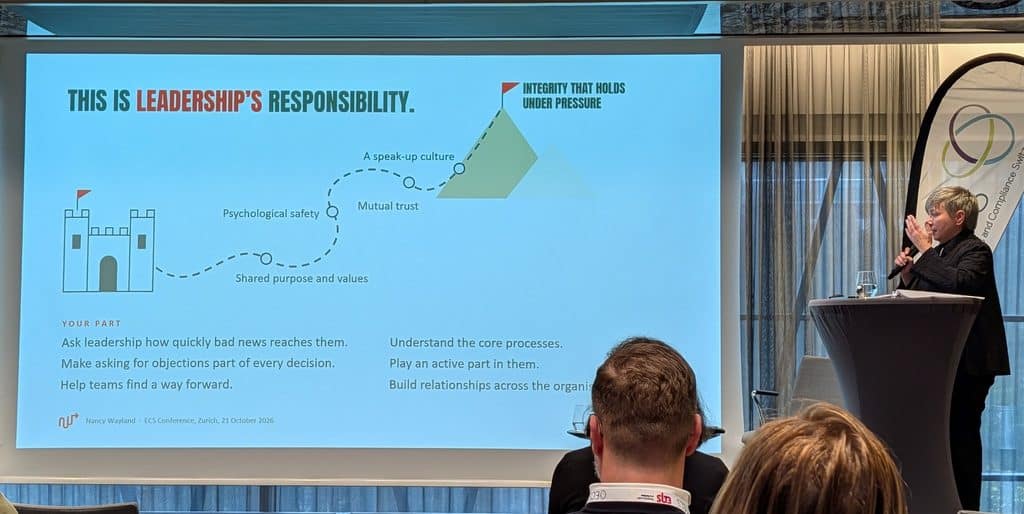
C’est Nancy Wayland, ancienne PDG et aujourd’hui administratrice indépendante, qui a prononcé la phrase la plus marquante de cette première matinée : « Les mauvaises nouvelles ne se propagent que dans la mesure où la confiance le permet. »
Le chemin vers l’intégrité en situation de pression se compose de quatre étapes : premièrement, un objectif commun ; deuxièmement, la sécurité psychologique ; troisièmement, la confiance mutuelle ; et quatrièmement, une culture du dialogue ouvert. L’obéissance ne remplace aucune de ces étapes. Une culture qui repose uniquement sur l’obéissance engendre une éthique fragile.
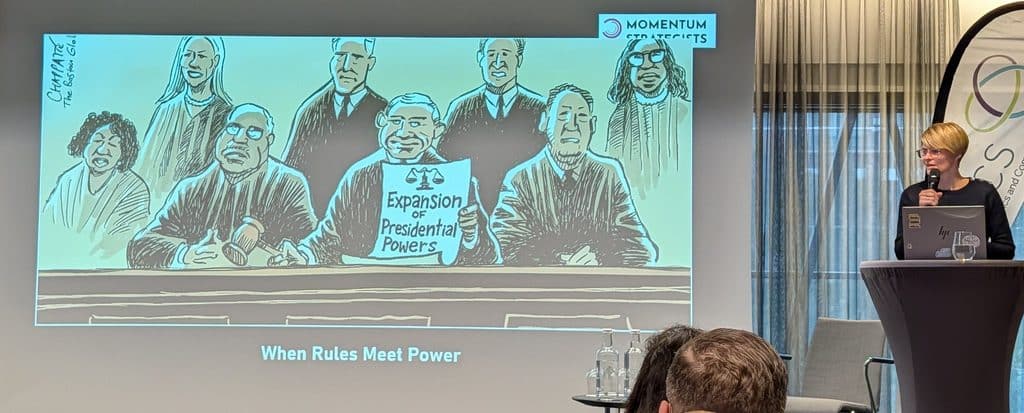
Véronique Haller a transposé son expérience diplomatique au domaine de la conformité. Là où cesse le contrôle, commence la confiance. Sur sa diapositive figurait un juge caricaturé, assis derrière un panneau portant l’inscription « Extension des pouvoirs présidentiels ». La question sous-jacente interpellait toutes les personnes présentes dans la salle : les règles s’appliquent-elles également aux plus hauts responsables ?
Guido Palazzo, de la HEC-Lausanne, a démontré que les scandales d’entreprise suivent un schéma récurrent composé de neuf phénomènes, de Volkswagen à Boeing en passant par Wells Fargo.
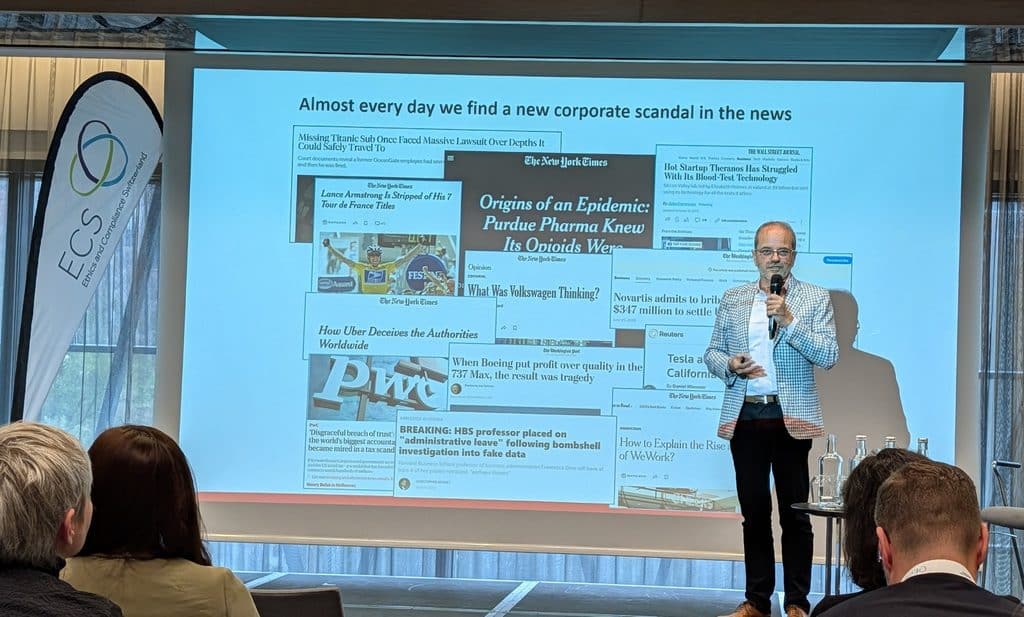
La bonne nouvelle réside dans le mot « schéma » : ce qui se répète peut être détecté à un stade précoce !
Et Thierry Carrel. Un chirurgien cardiaque lors d’une conférence sur la conformité. L’éthique est alors devenue aussi tangible qu’un scalpel. Être honnête. Écouter plutôt que parler. Reconnaître ses incertitudes, admettre ses erreurs. L’IA, oui, mais le comportement et le jugement humains restent déterminants.
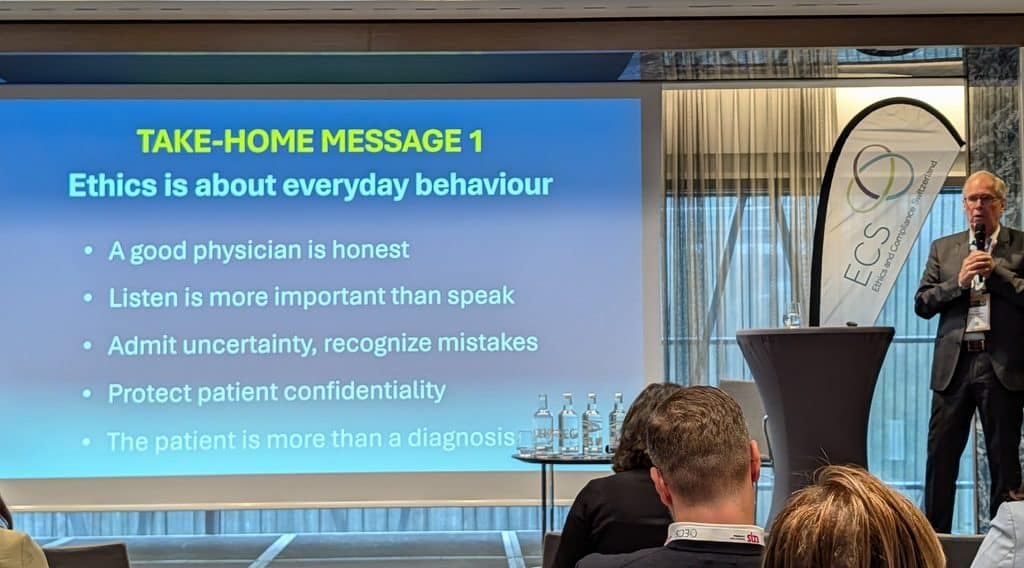
Aucune de ces phrases ne figure dans une circulaire, une consigne ou un règlement.
La lanceuse d’alerte Yasmine Motarjemi a mis en lumière le prix à payer en cas de non-signalement : signalement interne, représailles, procédure judiciaire, conséquences personnelles. À ce jour, la Suisse ne dispose toujours pas d’une loi générale sur la protection des lanceurs d’alerte. La protection repose sur le Code des obligations et la jurisprudence, et toute personne souhaitant signaler un fait doit d’abord le faire en interne.
Pour les assureurs et les courtiers, la conséquence est claire et positive : la chaîne de communication interne est la seule que l’entreprise organise elle-même. Celle qui la met en place de manière à inspirer confiance sera la première à être informée des mauvaises nouvelles.
Les échecs et le poker à la même table
Robert Greco, directeur juridique de SpeakUp, a trouvé l’image du jour. Le service juridique joue au poker : il calcule les probabilités. Le service de conformité joue aux échecs : il anticipe les coups. Un même objectif, deux jeux. Le problème ne réside pas dans les compétences. Le problème, c’est que deux joueurs sont assis à la même table et que personne ne rassemble les échiquiers.
Toute organisation en connaît les conséquences. Les enquêtes s’enlisent, les escalades surviennent trop tôt, l’entreprise reçoit des signaux contradictoires, la confiance s’érode.
Prenons un exemple tiré du secteur des assurances : au sein de l’équipe chargée des sinistres, un soupçon de fraude surgit. Le service juridique s’interroge sur le risque procédural, le service de conformité sur l’obligation de déclaration et la relation client, le service des risques sur le caractère significatif, tandis que le service informatique doit sauvegarder des données qui ont peut-être déjà été écrasées. Chaque question est pertinente, mais posées les unes après les autres, elles prennent des jours. Le chargé de clientèle reçoit trois consignes et choisit souvent la plus simple.
Le deuxième jour
Les tables rondes de la deuxième journée ont apporté la réponse, sans toutefois l’appeler ainsi. Aucun organigramme ne rend la conformité efficace en soi. Ce qui est déterminant, ce n’est pas la ligne hiérarchique vers le PDG ou le directeur juridique, mais l’indépendance, l’autorité et une place à la table des décideurs.
Katja Böttcher (Beyondlegal) et Sebastian Goebel (Georg Fischer) ont brossé un tableau clair lors de la table ronde animée par Matt Kuo (Case IQ) : le profil de compétences évolue, passant de l’expert technique à celui d’un médiateur doté d’une compréhension des enjeux commerciaux, de compétences relationnelles et de connaissances technologiques de base. La conformité ne doit pas être un simple organe d’autorisation, mais doit fournir des outils permettant à l’entreprise, par exemple, de contrôler elle-même les tiers ou d’intervenir dès les premières phases des projets de transformation.
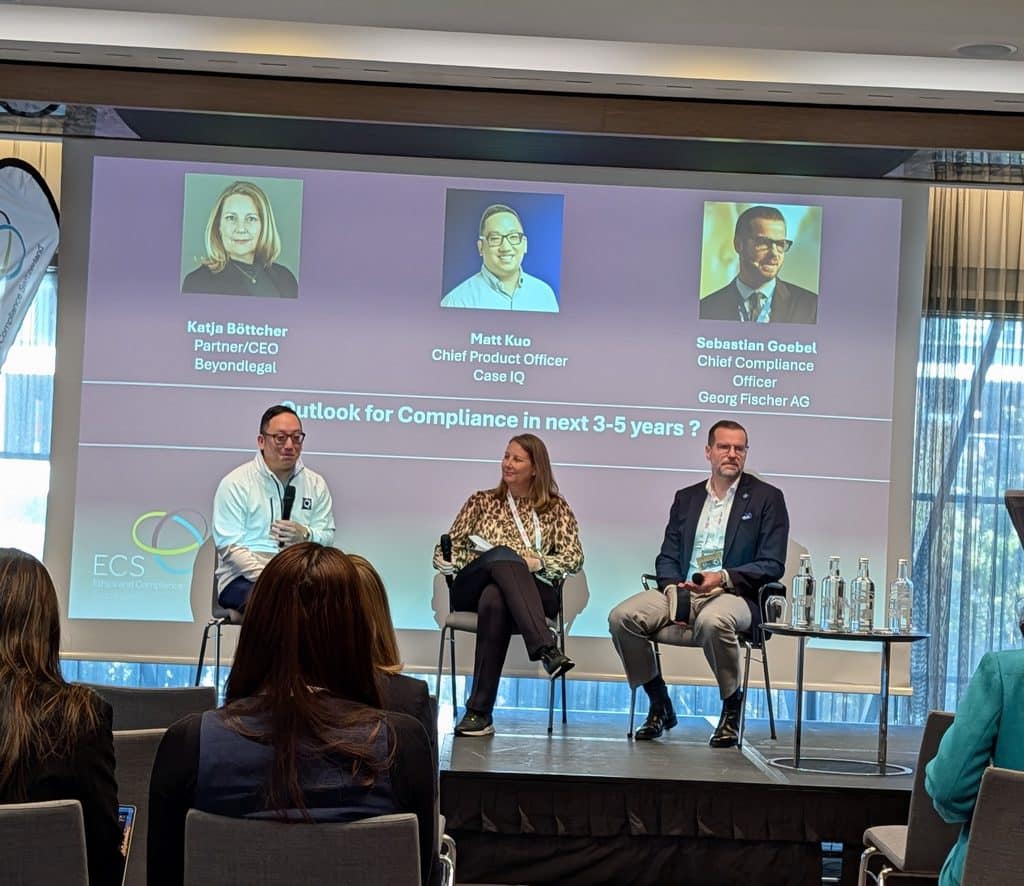
Aujourd’hui, les membres des conseils d’administration souhaitent consacrer nettement plus de temps à leurs responsables de la conformité. Pourquoi ? Eh bien, beaucoup ont pris conscience de l’importance des responsabilités qui en découlent. C’est ce qu’on appelle, dans le langage des professionnels, « sortir des silos ».
Pour les assureurs, le cadre est défini : l’article 716a du CO fait de la haute surveillance une mission intransmissible du conseil d’administration. La circulaire FINMA 2017/2 relative à la gouvernance d’entreprise des assureurs exige à cet égard une fonction de conformité indépendante.
La question suivante s’est également posée : « Faut-il externaliser la conformité ou la gérer à temps partiel ? » La réponse des intervenants : plus le profil de risque est faible, plus cela s’impose. La responsabilité reste toutefois toujours en interne.
La clé réside dans le fait de réunir les services juridiques, de conformité, de gestion des risques et informatiques au sein d’un même espace de travail.
| Conclusions de la conférence | Ce que cela signifie pour les assureurs et les courtiers |
| L’efficacité résulte de la mise en œuvre, et non de la quantité de règles | Le programme doit fonctionner de manière vérifiable au quotidien. L’article 102 du Code pénal allemand (StGB) évalue l’organisation, et non le manuel. |
| Les mauvaises nouvelles ne se propagent que dans la mesure où la confiance le permet | Mesurez les voies de signalement et les délais d’escalade, ne vous contentez pas de les documenter. |
| Le service juridique et le service de conformité ne jouent pas sur le même terrain | Évaluation commune des risques, rôles clairement définis selon les trois lignes de défense. |
| L’IA fait déjà partie intégrante de la conformité | Inventaire de l’IA, classification des risques et décisions traçables conformément à la communication de surveillance 08/2024 de la FINMA. |
| Les budgets stagnent, la réglementation se renforce | Une hiérarchisation des priorités indépendante des thèmes et une répartition des compétences qui traduisent l’appétit pour le risque en limites. |
IA : de la ligne directrice à la preuve
Ceux qui pensaient à l’IA ont trouvé du concret plutôt que du battage médiatique. Gerben Schreurs, de Forensic Risk Alliance, a montré comment l’IA fait évoluer son rôle : de l’assistance à la recommandation, puis à la prise de décision à part entière.
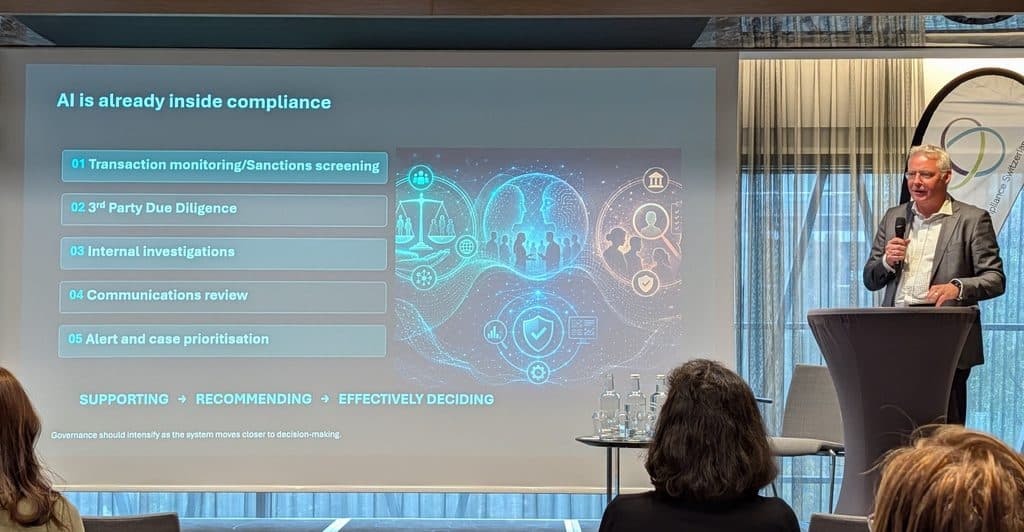
La surveillance des transactions assistée par l’IA a permis de mettre en évidence où le risque s’infiltre. Lorsque des clients issus de certains pays ou exerçant certaines professions sont signalés de manière disproportionnée, une question simple se pose : le modèle identifie-t-il le risque ou ne fait-il que reproduire des hypothèses historiques ?
Pour les assureurs, il ne s’agit pas d’une question propre au secteur bancaire. La même logique s’applique à la détection des fraudes en cas de sinistre et à l’évaluation des risques lors de la souscription.
La réponse réside dans un test de défendabilité comportant six critères :
| Point de contrôle | La question sous-jacente |
| Objet | À quoi sert ce système ? |
| Données et version du modèle | Sur la base de quelles données et de quelle version ce résultat a-t-il été obtenu ? |
| Justification | Pourquoi le système est-il parvenu à ce résultat ? |
| Personne chargée de la vérification | Qui a soumis ce résultat à un examen critique ? |
| Décision finale | Qui a pris la décision, et en vertu de quelle autorité ? |
| Justificatifs | Quels éléments ont été conservés pour permettre de retracer le processus décisionnel ? |
La précision à elle seule ne suffit pas. Une décision doit pouvoir être retracée devant les autorités de surveillance, les commissaires aux comptes et les tribunaux. Un résultat peut être correct sans pour autant être défendable. Dans ce cas, le cheminement qui a conduit à ce résultat fait défaut. Gerben Schreurs qualifie cette différence de « théâtre de la gouvernance » et de « gouvernance vécue ».
Une charte sur l’IA publiée sur l’intranet n’est que de la poudre aux yeux. Des auditeurs qualifiés, habilités à remettre en cause les résultats, constituent une gouvernance effective. Une IA responsable se traduit par des preuves, et non par des principes.
C’est une collègue qui n’était même pas présente dans la salle qui a fait la présentation la plus attachante : « Dee Diligence ». Pascale Schwerzmann, de Microsoft, a présenté un agent de conformité baptisé « Dee Diligence ». La demande : « Le fils d’un membre de la direction rejoint l’entreprise et s’occupe de clients importants. » Au lieu de répondre immédiatement, l’agent a posé quatre questions complémentaires : sur la ligne hiérarchique, les pouvoirs d’approbation, la divulgation d’informations et la décision d’embauche. Ce n’est qu’ensuite qu’un projet prêt à être examiné, accompagné d’une référence aux directives, a été proposé pour validation par l’humain (HITL). La machine pose les questions, l’humain en assume la responsabilité.
La FINMA a déjà défini cette ligne directrice pour le secteur financier. Sa communication prudentielle n° 08/2024 exige un inventaire des applications d’IA assorti d’une classification des risques, des responsabilités clairement définies, des tests et une documentation. La responsabilité ne peut être transférée ni à un système d’IA ni à un prestataire de services. Quiconque met en œuvre ces six points de contrôle répond à ces attentes non pas par simple obligation, mais en tant que gage de qualité.
Trois charges, une seule direction
La table ronde consacrée à l’efficacité du service de conformité a dressé un état des lieux sans concession. Trois facteurs de pression s’exercent simultanément : l’intelligence artificielle, dont le service de conformité est à la fois l’arbitre et l’un des premiers utilisateurs ; une réglementation qui ne cesse de s’étendre et d’évoluer, jusqu’à concerner la sécurité alimentaire et les emballages ; et des budgets qui stagnent.
Les réponses issues de la pratique sont sans prétention, mais c’est précisément ce qui fait leur force : une méthodologie indépendante du sujet permettant de hiérarchiser les nouvelles réglementations. Des évaluations conjointes des risques avec l’activité ou l’unité opérationnelle. Une répartition claire des responsabilités selon le modèle des trois lignes de défense.
Et lorsque la direction souhaite prendre des risques importants : mettre en évidence les conflits d’objectifs, consigner les décisions, saisir le conseil d’administration. Les chartes de compétences traduisent l’appétit pour le risque en limites contraignantes.
Martijn de Kiewit, de Gate Group, a résumé cette approche en une formule qu’il convient de retenir : « La conformité doit dire « oui » plus souvent. » Pour les données non sensibles, cela signifie : pas d’interdiction, mais des outils propres et sécurisés. Un « oui » assorti de garde-fous protège davantage qu’un « non » qui sera contourné.
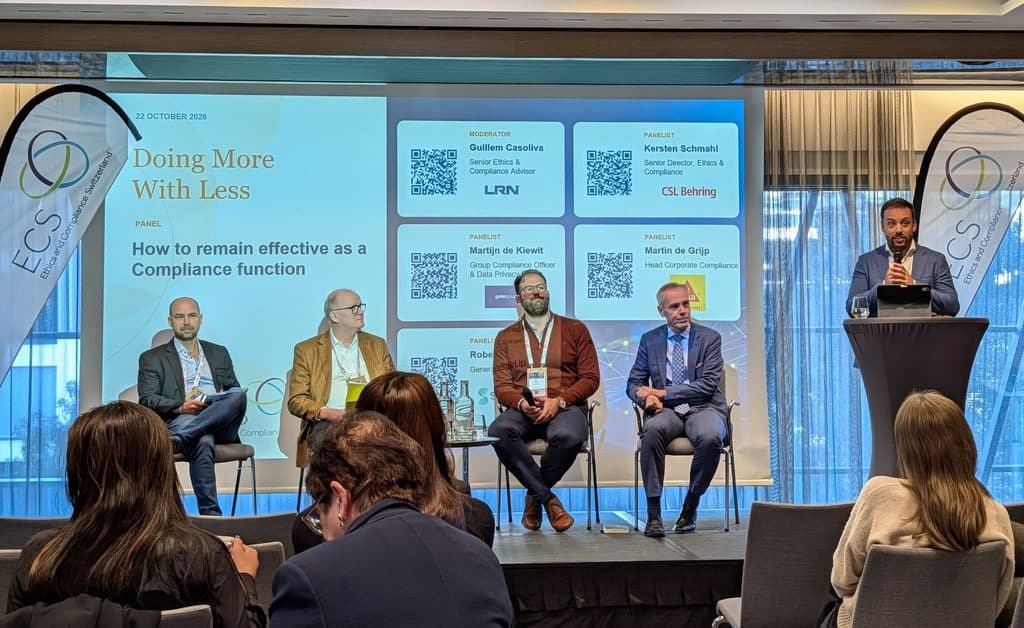
Les sanctions et la géopolitique ont suivi le même schéma. Les régimes contradictoires ne peuvent pas être résolus uniquement au sein du service de conformité. Ils exigent des décisions commerciales.
La conformité fournit les bases, la direction prend les décisions, le conseil d’administration assure la surveillance. Lorsque ces trois rôles agissent de concert, la réglementation passe du statut de frein à celui de boussole.
La connexion est la solution
Conformité, éthique, technologie, direction : la conférence ECS a mis en parallèle quatre perspectives, chacune d’entre elles étant pertinente en soi. Ce n’est qu’ensemble qu’elles deviennent efficaces. Non pas grâce à un programme supplémentaire, ni à une « thérapie par diapositives », mais grâce à une organisation au sein de laquelle le service juridique, la conformité, la gestion des risques et l’informatique jouent sur le même échiquier. C’est faisable. Les éléments nécessaires sont déjà en place.
Nous tenons à remercier l’ECS pour ces deux journées qui nous ont donné plus d’énergie qu’elles n’en ont demandé.
Une question restait toutefois en suspens : combien de temps faut-il pour qu’une mauvaise nouvelle émanant de votre équipe chargée des sinistres parvienne au conseil d’administration ?
TRANSFORMER LA RÉGLEMENTATION EN VALEUR !
Thomas Schubert, M. #DeedsCountMore
À lire également : L’informatique quantique dans le secteur de l’assurance : pilotage, transformation GRC et résilience
Recherche :
Sponsors :