Ethics and Compliance Switzerland lädt am 21. + 22. Oktober 2026 zur Konferenz nach Zürich. Nach Third-Party-Risiken 2022 und Zukunftstrends 2024 geht es diesmal um Ethik und künstliche Intelligenz. ECS-Präsident Patrick Wellens erklärt, warum Compliance nicht an Algorithmen delegiert werden kann.
Seit 2014 baut Ethics and Compliance Switzerland (ECS) eine branchenübergreifende Compliance-Community in der Schweiz auf. Der Non-Profit-Verband mit Sitz in Basel setzt auf Arbeitsgruppen, Roundtables und Austausch unter Praktikern statt auf Hochglanzbroschüren. Die Mitglieder kommen aus der Industrie, der Wissenschaft, der Beratung und aus Anwaltskanzleien sowie und in geringerem Umfang aus der Finanzdienstleistungsbranche. Das Flaggschiff ist die zweijährliche Konferenz in Zürich, die im Sheraton Zurich Hotel stattfindet.
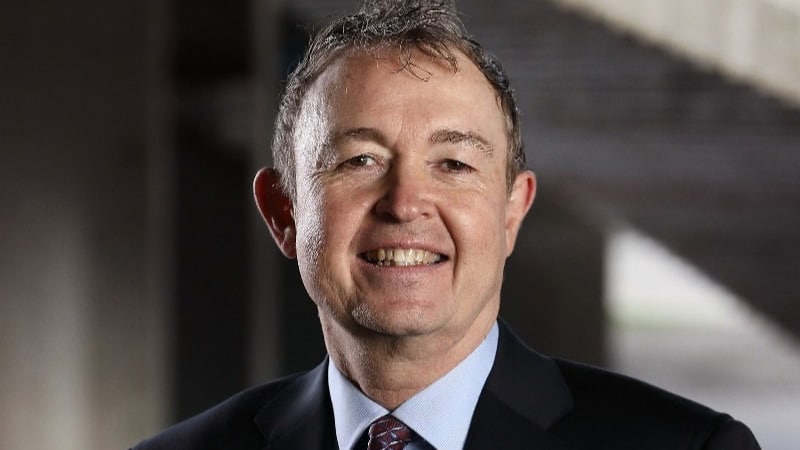
Patrick Wellens bringt über 30 Jahre Erfahrung in Governance, Risk und Compliance mit, vor allem in Pharma, Konsumgütern und Industrie. Er war Country Compliance Officer, Datenschutzbeauftragter und globaler divisionaler Compliance Officer bei einem Pharmaunternehmen in Basel. Zudem war er als Senior Manager im Bereich Forensik einer der «Big Four» Gesellschaften tätig und unterstützte Vorstände sowie General Counsel und Chief Compliance Officers bei Dienstleistungen rund um Compliance, Betrugsprävention, -aufdeckung und Untersuchung. Er ist Mitglied des Redaktionsbeirats der Society for Corporate Compliance and Ethics sowie des Redaktionsbeirats des Magazins «Risk & Compliance», Vorstandsmitglied der Association of Corporate investigators, Gastdozent an zahlreichen Universitäten und Vorstandvorsitzender von Ethics & Compliance Switzerland.
Warum das Thema auch die Versicherungsbranche interessiert?
Obwohl die meisten Mitglieder aus der Industrie kommen, rücken auch Fragen nach Fairness, Nachvollziehbarkeit und Haftung der Versicherer vom Seminarraum ins Tagesgeschäft. Genau hier setzt die Konferenz an.
Herr Wellens, nach Third-Party-Risiken in 2022 und Zukunftstrends in 2024 steht nun Ethik und KI im Fokus. Warum gerade jetzt?
KI ist allgegenwärtig und transformiert ganze Branchen grundlegend – und der Compliance Bereich bildet hierbei keine Ausnahme. Doch die durch KI eröffneten Chancen gehen mit tiefgreifenden ethische und Governance-Herausforderungen einher: Wie lassen sich Rechenschaftspflicht, Transparenz, Fairness, Datenschutz und verantwortungsvolle Entscheidungsfindung gewährleisten, wenn zunehmend wichtige Entscheidungen von Algorithmen unterstüzt oder gar getroffen werden?
Politik und Regulierungsbehörden legen Unternehmen eine stetig wachsende Zahl von Vorschriften auf. Um diese neuen Regelungen zu erfüllen, sind verstärkte Ressourcen im Bereich Compliance erforderlich. Gleichzeitig sind viele Verwaltungsräte und Führungskräfte der Ansicht, dass immer weiter steigende Compliance-Kosten nicht die Lösung darstellen. Ihre Antwort darauf ist, den Schwerpunkt auf Integrität und Ethik sowie auf Eigenverantwortung zu legen, anstatt auf einen weiteren Ausbau der Compliance-Ressourcen zu setzen. Ob dieser Ansatz zur Einhaltung von Vorschriften wirksam ist, ist eine andere Frage.
Was sollen Teilnehmende am Abend des zweiten Tages anders sehen als am Morgen des Ersten?
Nach der Konferenz sollen die Teilnehmenden besser verstehen, wie die Compliance-Funktion trotz geopolitischer und technologischer Umbrüche (KI) wirksam bleibt, wie KI zur Unterstützung der Compliance-Funktion besser eingesetzt werden kann und welche Faktoren und Elemente bei der KI-Governance zu berücksichtigen sind – aber auch, wie Unternehmen ein Umfeld schaffen können, in dem Integrität aus freiem Entschluss gewählt und nicht von außen vorgegeben wird.
Welches Panel oder welchen Beitrag sollte man auf keinen Fall verpassen, und weshalb?
Verschiedene Unternehmen verfügen über unterschiedliche Reifegrade im Bereich Compliance, unterschiedliche Ressourcen und einen unterschiedlichen Grad der KI-Integration: daher möchte ich keinen bestimmten Beitrag oder Panel priorisieren. Viele dem Beitrage oder Panels sind von hoher Relevanz.
Viele Unternehmen setzen KI ein, bevor sie Regeln dafür haben. Ist Compliance hier Bremse oder Airbag?
Wenn Unternehmen KI ohne Regeln einführen, fahren sie ein Auto ohne Sicherheitsgurte und Bremsen auf einer nebligen Autobahn. Das fühlt sich im ersten Moment schnell an, führt aber beim ersten unvorhergesehenen Hindernis (beispielsweise Datenschutzverletzungen, Urheberrechtsklagen oder Reputationsschäden) zum Totalschaden. Compliance gilt as Airbag, weil es Risiken abfedert und für Rechtssicherheit, Reputationsschutz und IP-Schutz sorgt.
KI-Regulierungen (wie der EU AI Act) sind keine Schikane, sondern gesetzliche Realität. Compliance schützt vor existenzbedrohenden Strafzahlungen. Wenn eine KI rassistische oder fehlerhafte Entscheidungen trifft, fängt eine gute Governance-Struktur den Schaden auf, bevor er die Marke zerstört. Compliance ist der Airbag, der das Unternehmen bei Fehlern vor dem Ruin bewahrt. Compliance bremst nicht die Innovation, sondern das Risiko.
Wenn ein Algorithmus eine Schadenmeldung ablehnt oder einen Kunden falsch einstuft: Wer trägt die ethische und rechtliche Verantwortung?
Bei Fehlentscheidungen eines Algorithmus – wie der fälschlichen Ablehnung einer Schadensmeldung oder einer falschen Kundeneinstufung – liegt die ethische und rechtliche Verantwortung beim Unternehmen, das die KI einsetzt, und nicht beim Algorithmus selbst.
Das Recht sucht immer nach einer natürlichen oder juristischen Person. Ein Algorithmus ist kein Rechtssubjekt und kann nicht verklagt werden. Das einsetzende Unternehmen haftet gegenüber dem Kunden. Führungskräfte haben eine Sorgfalts- und Überwachungspflicht. Wenn sie KI-Systeme ohne ausreichende Qualitätskontrolle und menschliche Überwachung (Human-in-the-Loop) auf Kunden loslassen, handeln sie unter Umständen organisatorisch fahrlässig.
Wenn der Algorithmus bestimmte Kundengruppen (z. B. aufgrund von Wohnort, Alter oder Geschlecht) systematisch diskriminiert, trägt das Unternehmen die ethische Pflicht, die Trainingsdaten zu bereinigen. Unternehmen sind ethisch, und zunehmend rechtlich, verpflichtet, offenzulegen, warum eine KI so entschieden hat. Ein intransparentes «Black-Box-System», bei dem niemand mehr versteht, wie eine Ablehnung zustande kam, ist ethisch nicht vertretbar.
KI kann Korruption und Kartellrisiken aufdecken, sie aber auch verschleiern. Wo sehen Sie die grössten Chancen, wo die blinden Flecken?
In der Aufdeckung von Unregelmässigkeiten bietet KI unschätzbare Vorteile durch die Analyse gigantischer Datenmengen in Echtzeit. Zum Beispiel bei der Aufdeckung von Submissionskartellen (Absprachen bei öffentlichen Bauprojekten oder Beschaffungen) durchforstet KI historische Daten und erkennt sofort, wenn Angebote von eigentlich konkurrierenden Firmen verdächtige Ähnlichkeiten in der Kalkulation aufweisen oder sich systematisch beim Gewinnen abwechseln. Forensische Datenanalyse: KI-Systeme scannen Millionen von E-Mails, Chat-Protokollen und Spesenabrechnungen im Unternehmen. Sie suchen nicht mehr nur nach starren Stichworten wie «Schmiergeld», sondern verstehen den Kontext. Sie schlagen Alarm, wenn Tonalität, Kommunikationsmuster oder Zahlungsströme vom Standard abweichen.
Der gefährlichste blinde Fleck ist, wenn zwei konkurrierende Online-Händler hochentwickelte, selbstlernende Pricing-Algorithmen einsetzen. Obwohl die Manager kein Wort miteinander kommunizieren «lernen; die Algorithmen im ständigen Zusammenspiel eigenständig, dass es für beide Seiten profitabler ist, die Preise hochzuhalten, anstatt sich zu unterbieten. Nutzen viele Konkurrenten derselben Branche dieselbe KI-gestützte Preis- oder Optimierungssoftware, füttern sie denselben Algorithmus mit,oft vertraulichen, Daten. Die Software agiert dann als zentraler Knotenpunkt Hub, der die Preise für alle Beteiligten Spokes im Markt unauffällig angleicht, ohne dass die Konkurrenten direkt miteinander sprechen mussten. Gefährlich ist auch wenn Entscheidungen sich hinter der Komplexität eines Algorithmus verstecken (Black-Box). Wenn die Compliance-Abteilung fragt, warum Auftrag X an Firma Y ging, lautet die Antwort: «Das System (KI) hat das so errechnet.»
Der EU AI Act gilt, die Schweiz setzt auf einen sektoriellen Ansatz. Wie sollen Schweizer Unternehmen mit EU-Geschäft damit umgehen?
Ich würde Schweizer Unternehmen mit EU-Geschäft nicht empfehlen, auf eine eigene Schweizer KI-Regulierung zu warten (vorgesehen 2027). Die pragmatische Antwort ist: EU AI Act als relevanten Compliance-Standard prüfen, auch wenn das Unternehmen in der Schweiz sitzt. Der Grund ist die extraterritoriale Reichweite: Der EU AI Act erfasst unter anderem Anbieter außerhalb der EU, wenn sie KI-Systeme auf dem EU-Markt bereitstellen, und auch Anbieter bzw. Betreiber ausserhalb der EU, wenn der Output ihres KI-Systems in der EU verwendet wird. Deshalb würde ich Schweizer Unternehmen zu einem «EU exposure assessment» raten.
Wo nutzen oder liefern wir KI? Welche AI-Systeme werden von Schweizer Mitarbeitenden eingesetzt? Welche werden Kunden in der EU angeboten? Und wo werden KI-generierte Ergebnisse in der EU verwendet? Welche Risikokategorie betrifft uns?
Man sollte sorgfältig verbotene KI-Praktiken, Hochrisiko-KI, Transparenzpflichten, Dokumentations-, Governance- und Kontrollpflichten usw. prüfen. Welche bestehenden Compliance-Systeme (Data Privacy, IT Security, Risk Management) können wir nutzen? Ein Schweizer Unternehmen braucht nicht zwingend ein völlig separates «AI Compliance Programme».
Sie beschreiben einen resilienten Compliance-Programmansatz als vorausschauend, datenbasiert und in den Alltag eingebettet. Wie gelingt das, ohne dass Compliance zur Bürokratiemaschine wird?
Die eigentliche Kunst eines guten Compliance-Programms : Es sollte Komplexität reduzieren, nicht zusätzliche Komplexität erzeugen.
Risiko statt Regelmenge: Nicht für jedes theoretische Risiko einen neuen Prozess schaffen. Zuerst verstehen, wo tatsächlich relevante Risiken liegen, und Ressourcen dort konzentrieren.
In bestehende Prozesse integrieren: Compliance sollte möglichst dort stattfinden, wo Entscheidungen ohnehin getroffen werden – etwa im Einkauf, bei Geschäftsreisen, im Third-Party-Management oder bei Produktlaunches. Der Mitarbeiter sollte nicht für jede Entscheidung ein separates «Compliance-Verfahren» starten müssen.
Daten für Prävention nutzen: Trainingsquoten oder die Anzahl abgearbeiteter Kontrollen sagen relativ wenig über die tatsächliche Compliance aus. Interessanter sind beispielsweise wiederkehrende Speak-up-Themen, Untersuchungsmuster, Audit Findings, Ausnahmen oder ungewöhnliche Transaktionen. Daraus kann Compliance erkennen, wo sich Risiken entwickeln, bevor sie zum Vorfall werden.
Kontrollen regelmässig hinterfragen: Jede Compliance-Massnahme sollte eigentlich die Gegenfrage aushalten: Welches Risiko adressiert sie – und was würde passieren, wenn wir sie abschaffen? Wenn darauf keine überzeugende Antwort mehr kommt, sollte man sie vereinfachen oder streichen.
Welche Rolle spielt Speak-up-Kultur, wenn Fehlentscheide künftig im Code statt im Kopf entstehen?
Wenn Fehlentscheide nicht mehr durch menschliches Versagen im Kopf, sondern durch fehlerhafte Logik oder verzerrte Daten im Code entstehen, verändert sich die Rolle der Speak-up-Kultur fundamental.
Sie wandelt sich von einer ethischen Kontrollinstanz zu einer technologischen Frühwarn-Lebensversicherung für das Unternehmen. Die Speak-up-Kultur muss in der KI-Ära eine völlig neue Dynamik annehmen, da sich die Art und Weise, wie Fehler entstehen und versteckt werden, drastisch verändert:
Eine starke Speak-up-Kultur ermutigt Mitarbeitende, die Ergebnisse eines Algorithmus explizit zu hinterfragen. Wenn die KI eine Schadensmeldung ablehnt oder eine Fachkraft das Gefühl hat, dass das System bestimmte Kundengruppen systematisch benachteiligt, muss sie die Angst ablegen, als «technologiefeindlich» oder «inkompetent» zu gelten. Speak-up bedeutet heute: Den Widerspruch zwischen menschlicher Intuition und maschinellem Output laut auszusprechen.
Fehler im Kopf passieren oft punktuell und laut. Fehler im Code entstehen leise und schleichend: Ein Algorithmus wird über Monate hinweg unbemerkt ungenauer oder diskriminierender, weil sich die reale Welt verändert, die Trainingsdaten aber alt sind. Mitarbeitende an der Front (z. B. im Kundenservice ) bemerken diese feinen Anomalien als Erste, lange bevor die IT sie in den Dashboards sieht. Eine funktionierende Speak-up-Kultur stellt sicher, dass diese subtilen Beobachtungen sofort und ohne bürokratische Hürden an die Tech- und Compliance-Verantwortlichen gemeldet werden.
Programmierer und Data Scientists stehen unter enormem Druck, Projekte schnell produktiv zu schalten. Wenn sie merken, dass ein KI-Modell mathematisch instabil ist oder ethische Mängel aufweist, erfordert es Mut, kurz vor dem Go-Live die Reissleine zu ziehen. Die Speak-up-Kultur muss im IT-Team als absolute psychologische Sicherheit verankert sein. Entwickler dürfen keine Angst vor Repressalien oder Projektverzögerungen haben, wenn sie auf Risiken im Code hinweisen.
Bisher ging es beim Whistleblowing meist um den Chef, der Schmiergeld zahlt, oder das Kartelltreffen im Hotel. Künftig geht es um das bewusste Wegschauen bei der Datenqualität (z. B. wenn das Management minderwertige oder voreingenommene Daten freigibt, um Kosten zu sparen). Speak-up-Kanäle und Whistleblowing-Systeme müssen technisch so verstanden und geschult werden, dass sie auch für die Meldung von Datenmanipulation und Code-Verstössen (z. B. bewusste Missachtung des EU AI Acts) genutzt werden können.
Die Rolle des Chief Compliance Officers verändert sich. Welche Kompetenzen braucht er in fünf Jahren, die er heute noch nicht hat?
Der CCO der Zukunft braucht weniger zusätzliches Regelwissen als heute, aber deutlich mehr Technologieverständnis, Datenkompetenz, Geschäftssinn, strategisches Denken und ethisches Urteilsvermögen. Einige Kompetenzen werden dabei deutlich wichtiger werden:
Daten- und Technologiekompetenz: Ein CCO muss nicht programmieren können. Aber er muss verstehen, wie AI, Datenanalytik und Automatisierung Risiken erkennen, Entscheidungen beeinflussen und Compliance-Prozesse verändern. Wer Daten nicht lesen kann, wird zunehmend von anderen abhängig sein.
AI Governance und algorithmisches Denken: Der CCO muss beurteilen können, wie ein AI-System zu einem Compliance- oder Ethikrisiko werden kann, etwa durch Bias, fehlende Transparenz, Datenschutz, Manipulation oder autonome Entscheidungen – und wie man diese Risiken in Governance und Prozesse übersetzt.
Systemisches Denken: Compliance-Risiken werden immer weniger isoliert auftreten. Cybersecurity, Datenschutz, Lieferketten, Menschenrechte, AI, Korruption und Reputation können miteinander verbunden sein. Der CCO muss diese Wechselwirkungen verstehen, statt nur einzelne Rechtsgebiete zu verwalten.
Business- und Transformationskompetenz: Compliance muss verstehen, wie das Unternehmen Geld verdient, wie Entscheidungen tatsächlich getroffen werden und wo Veränderungsprozesse stattfinden. Nur dann kann Compliance in den Geschäftsprozess eingebaut werden, statt daneben zu stehen.
Die Fähigkeit, mit Unsicherheit umzugehen: Die regulatorische Entwicklung wird nicht überall linear verlaufen. Der CCO muss Szenarien entwickeln und Entscheidungen auch dann ermöglichen, wenn noch nicht jede Frage rechtlich abschließend geklärt ist.
Ethisches Urteilsvermögen. Der CCO der Zukunft muss deshalb nicht nur wissen, was erlaubt ist, sondern dem Management helfen zu entscheiden, was verantwortbar ist.
Was können die unterschiedlichen Branchen von der Pharma-Compliance lernen, einer der am stärksten regulierten Branchen überhaupt?
Die Pharmaindustrie operiert seit Jahrzehnten in einem regulatorischen Hochdruckgebiet. Andere Branchen können vor allem zwei fundamentale Prinzipien von der Pharma-Compliance lernen.
«Validation» statt blindem Vertrauen. Bevor eine Software in der Produktion eingesetzt wird, muss sie «validiert» werden. Das bedeutet: Es wird wissenschaftlich und lückenlos bewiesen, dass das System in jeder Situation genau das tut, was es soll.
Kompromisslose Kultur der Dokumentation («If it wasn’t documented, it didn’t happen»). In der Pharma-Compliance gibt es keine mündlichen Absprachen oder informellen Freigaben. Jede Änderung an einem Prozess, jede Abweichung von einer Norm (Deviation Management) und jede Korrekturmassnahme (CAPA – Corrective and Preventive Action) muss exakt dokumentiert, begründet und von Verantwortlichen unterschrieben werden. Die Lektion für andere Branchen: Bei Haftungsfragen (z. B. nach einer Fehlentscheidung eines Algorithmus oder einem Datenleck) rettet eine saubere Dokumentationshistorie das Unternehmen vor dem Ruin. Sie beweist vor Regulatoren und Gerichten, dass das Management seine Sorgfaltspflicht nicht verletzt hat.
Was raten Sie KMU, die weder eine Compliance-Abteilung noch ein KI-Governance-Budget haben?
Kein Geld für eine eigene Compliance-Abteilung zu haben, ist eine berechtigte Einschränkung. Kein Geld für Compliance an sich zu haben, ist es hingegen nicht. Kleine Unternehmen benötigen kein geringeres Engagement für Compliance, sondern eine einfachere Compliance-Struktur. Sie müssen wissen, welche Regeln für sie gelten, und über eine glaubwürdige Methode verfügen, um ihre wesentlichen Risiken zu bewältigen. Compliance sollte sich am Risiko orientieren, nicht an der Unternehmensgrösse.
Das entscheidende Prinzip sollte die Risikoangemessenheit sein, nicht die Ressourcenangemessenheit. Das Fehlen einer Compliance-Abteilung lässt die zugrundeliegenden rechtlichen oder ethischen Verpflichtungen nicht entfallen. Ich würde die Botschaft in fünf Schritte unterteilen:
Erstens: Risiken verstehen – Durchführung einer pragmatischen Compliance-Risikobewertung, die sich auf die für das Unternehmen tatsächlich relevanten Gesetze und Risiken konzentriert.
Zweitens: Verantwortung zuweisen – Jemand muss die ausdrückliche Verantwortung für Compliance tragen, auch wenn es keinen Compliance-Beauftragten oder keine entsprechende Abteilung gibt.
Drittens: Grundlegende Kontrollen etablieren – eine überschaubare Anzahl klarer Richtlinien, Verfahren, Genehmigungsprozesse, Meldewege und Eskalationsmechanismen, die auf die grössten Risiken ausgerichtet sind.
Viertens: Bewusstsein schaffen – Schulung der Mitarbeiter hinsichtlich der für ihre Tätigkeit relevanten Regeln und, was besonders wichtig ist, Erläuterung der Gründe für deren Bedeutung.
Fünftens: Überprüfen und anpassen – Ein Compliance-Programm muss nicht hochkomplex sein, sollte sich aber weiterentwickeln, wenn sich das Unternehmen, seine Märkte, die Belegschaft, die Kunden oder die Risiken verändern.
Ein KMU benötigt nicht allein deshalb eine Abteilung für KI-Governance, weil es KI einsetzt. Es sollte jedoch wissen, welche KI es verwendet, welche Risiken damit verbunden sind, wer die Verantwortung trägt und welche Kontrollmassnahmen erforderlich sind.
ECS lebt vom Austausch unter Praktikern. Warum lohnt sich eine Mitgliedschaft auch für Versicherer und Broker?
Für einen jährlichen Mitgliedsbeitrag von 200 Schweizer Franken bietet ECS jährlich mehr als 30 Veranstaltungen im Rahmen von zehn verschiedenen Arbeitsgruppen an (unter anderem zu den Themen: Korruptionsbekämpfung, Wettbewerbsrecht, KI und Compliance , Risikomanagement bei Drittparteien). Neben dem beruflichen Networking besteht auch die Möglichkeit zum Austausch mit Fachkollegen darüber, wie diese bestimmten Compliance- Themen angehen. Zudem gewährt die Mitgliedschaft Vergünstigungen bei Weiterbildungsangeboten von Universitäten. Für Versicherer und Broker lohnt sich eine Mitgliedschaft bei Ethics and Compliance Switzerland gerade deshalb, weil sie über den Tellerrand der eigenen, stark regulierten Branche hinausblickt.
Wenn Sie einem Verwaltungsrat nur eine Frage zu seinem KI-Einsatz stellen dürften: Welche wäre es?
Wo sind wir bereit, die Grenze dessen zu ziehen, worüber KI in unserem Namen entscheiden darf – und worüber nicht? Diese Frage zwingt den Verwaltungsrat dazu, sich mit mehreren grundlegenden Fragen gleichzeitig auseinanderzusetzen:
Rechenschaftspflicht: Wer trägt die letztendliche Verantwortung, wenn eine KI-gestützte Entscheidung Schaden verursacht? Ethik: Gibt es Entscheidungen, die niemals an eine KI delegiert werden sollten? Menschliche Aufsicht: Wo muss ein fundiertes menschliches Urteilsvermögen gewahrt bleiben? Vertrauen: Wären wir bereit, Mitarbeitern, Kunden, Aufsichtsbehörden und der Öffentlichkeit die Rolle der KI zu erläutern? Governance: Halten unsere Kontrollmechanismen mit dem Tempo der KI-Einführung Schritt?
Welche Entscheidung sollte nie eine Maschine treffen?
Der EU AI Act definiert eine ganze Liste von Verwendungen wo KI nicht eingesetzt werden soll.
Die Fragen hat Binci Heeb gestellt.
Lesen Sie auch: Blinder Fleck bei Übernahmen: Wie mangelnde GRC das Leben erschwert
Suche:
Sponsoren: